Hardware-Wallets gelten als sicherste Methode, private Bitcoin-Schlüssel offline zu verwahren. Doch jüngste Vorfälle zeigen, dass auch sie anfällig für fehlerhafte Zufallsgeneratoren und verdeckte Datenexfiltration sind. Der Coldcard-Entropie-Fehler im Juli 2026 und Angriffe wie “DarkSkippy” illustrieren die Gefahr eines einzelnen Single-Point-of-Failure. Distributed Key Generation (DKG) und Schwellenwert-Signaturen nach dem FROST-Protokoll bieten eine Lösung, die sowohl die Sicherheit erhöht als auch Transaktionskosten reduziert.
Risiken klassischer Hardware-Wallets – Der Coldcard-Entropie-Vorfall 2026
Im Juli 2026 veröffentlichte das Coinkite-Security-Team eine detaillierte Analyse eines Firmware-Bugs in Coldcard-Wallets. Statt des Hardware-TRNG des STM32-Chips wurde der Pseudo-Zufalls-Generator Yasmarang aus MicroPython verwendet. Folgen waren:
Reduzierte effektive Entropie auf etwa 40 Bit (statt der kryptografisch erforderlichen 128-256 Bit).
Der Suchraum schrumpfte auf ca. 2⁴⁰ (Mk2/Mk3) bzw. 2⁷².
Innerhalb einer Stunde wurden über 594 BTC aus betroffenen Single-Sig-Wallets abgeflossen (On-Chain-Sweep am 30. Juli 2026).
Der Fehler wurde durch ein Firmware-Update behoben, jedoch korrigierte das Update bereits erzeugte Seeds nicht retroaktiv. Das Beispiel verdeutlicht, dass ein einziger fehlerhafter Zufallsbeitrag das gesamte Wallet kompromittieren kann.
FROST ist kein proprietäres Konzept, sondern wurde im Juni 2024 von der Crypto Forum Research Group (CFRG) der IRTF als RFC 9591 standardisiert. Der Standard definiert ein Two-Round-Schnorr-Threshold-Signature Verfahren über die Curve secp256k1, wodurch volle Kompatibilität mit Bitcoin-Taproot (BIP-340/341) gewährleistet ist. Das Protokoll besteht aus einer Vorverarbeitungs-Runde und einer Signatur-Runde, also insgesamt 2 Runden Nachrichten-Austausch zwischen den Signern.
Effizienzvorteile: Weniger Blockplatz und Gebühren
Im Vergleich zu klassischem 2-von-3-Multisig über Native SegWit (P2WSH) benötigen FROST-Transaktionen nur eine einzige 64-Byte-Schnorr-Signatur im Taproot-Key-Path. Das reduziert die Input-Größe von etwa 105 vBytes (P2WSH) auf 57,5 vBytes (FROST). Ergebnis: eine reine Gebührenreduktion von ca. 45 % pro Input, unabhängig von der Größe des Schwellenwert-Setups (z. B. 3-von-5).
Schutz vor Entropie- und Exfiltration-Angriffen
Der Angriff “DarkSkippy” (2024) zeigte, dass manipulierte Signaturen als Datenkanal für das Ausspähen von Schlüsselmaterial dienen können. Mindestens 2 Transaktionen sind nötig, um einen Seed über manipulierte Noncen zu exfiltrieren. FROST integriert Anti-Klepto-Mechanismen, die ein Commit-Reveal-Verfahren für die Noncen-Erzeugung erzwingen. Dadurch kann kein einzelnes kompromittiertes Gerät signaturbezogene Schlüsselanteile nach außen schleusen.
Frostsnap Wallet – Praxisnahes FROST-Multisig
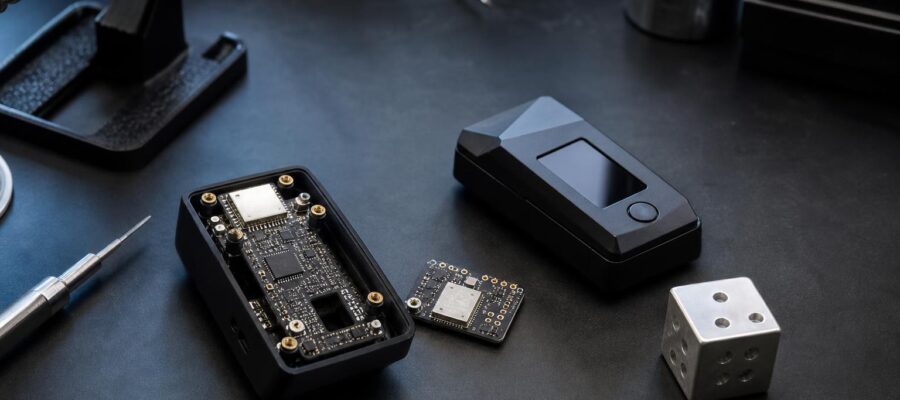
Frostsnap ist ein Hardware-Wallet-System, das das FROST-Protokoll in einem nutzerfreundlichen Ökosystem implementiert. Die wichtigsten Merkmale sind:
Offener Quellcode und reproduzierbare Firmware-Builds (Rust-Implementierung).
Anti-Klepto-Schutz gegen Exfiltration via manipulierte Noncen.
Kompatibilität mit Android, Windows, macOS und Linux (keine iPhone-Unterstützung).
Mehrere Geräte (z. B. 2-von-3) teilen sich einen einzigen privaten Schlüssel – es gibt keinen vollständigen Schlüssel, der jemals zusammengeführt wird.
Backups bestehen aus 25 Wörtern und einem Schlüssel-Index, basierend auf BIP-39-Wortliste, jedoch kein klassischer BIP-39-Seed.
Die Schlüsselerzeugung erfolgt über Distributed Key Generation (DKG). Jeder Teilnehmer liefert einen Zufallsbeitrag; bereits ein einzelner ehrlicher Beitrag reicht, um die Gesamtschlüssel-Entropie zu sichern. Schwache Beiträge einzelner Geräte werden nicht “verdünnt”, solange mindestens ein Gerät sichere Entropie beisteuert. Das ermöglicht Widerstandsfähigkeit gegen fehlerhafte PRNGs oder manipulierte Lieferketten.
Fällt ein Gerät aus oder muss ein Teilnehmer ersetzt werden, ermöglicht das Resharing die Neuzuteilung von Schlüsselanteilen, ohne dass der öffentliche Schlüssel on-Chain geändert werden muss.
Kosten und Ökosystem-Aspekte
Ein Frostsnap-Setup erfordert mehrere Geräte, was die Anschaffungskosten erhöht. Der Hersteller bietet jedoch einen Code BLOCKTRAINER für 10 % Rabatt. Die Integration von App, Firmware und Backup-Mechanismus ist stark gebunden; ein Wechsel zu anderen Hardware-Wallet-Marken im selben Multisig-Setup ist aktuell nicht möglich. Ein Notfall-Recovery-Werkzeug kann die einzelnen Anteile zu einem erweiterten privaten Schlüssel (xpriv) zusammenführen, erfordert jedoch eine sichere Umgebung.
Gegenüberstellung: Klassisches P2WSH-Multisig vs. FROST-Key-Path
On-Chain-Präsenz: P2WSH veröffentlicht alle öffentlichen Schlüssel und Signaturen, FROST erscheint als einzelne Schnorr-Signatur – keine Unterscheidung zwischen Single-Sig und Schwellenwert-Setup.
Privatsphäre: FROST verbirgt die Anzahl und Zusammensetzung der Signierer.
Kritische Punkte und mögliche Schwächen
Interaktives Signaturprotokoll: Im Gegensatz zu Script-Multisig, bei dem Geräte unabhängig PSBTs signieren können, benötigt FROST eine koordinierte 2-Runden-Kommunikation. Bricht eine Runde ab, droht Signaturversagen oder im Extremfall Schlüsselleckage.
Verlust von On-Chain-Auditierbarkeit: Da die FROST-Signatur on-chain identisch zu einer Single-Signature aussieht, können Governance- oder Compliance-Nachweise nicht allein über den Blockchain-Explorer erbracht werden – zusätzliche Off-Chain-Protokolle sind nötig.
Ökosystem-Abhängigkeit: Aktuell ist die Geräte-App-Kombination stark an das Frostsnap-Ökosystem gebunden; Herstellerdiversität fehlt.
FAQ zu FROST und Frostsnap
Was unterscheidet FROST grundlegend von Shamir’s Secret Sharing (SLIP-0039)? Bei SLIP-0039 müssen die Anteile zur Signaturerzeugung auf einem einzelnen Gerät wieder zu einem vollen privaten Schlüssel zusammengeführt werden, wodurch kurzzeitig ein Single-Point-of-Failure entsteht. FROST signiert jedes Gerät mit seinem eigenen Anteil; ein kompletter privater Schlüssel wird nie zusammengesetzt.
Was versteht man unter “Anti-Klepto” bei FROST und Hardware-Wallets? Anti-Klepto (auch Anti-Exfiltration genannt) verhindert Angriffe wie DarkSkippy, bei denen manipulierte Hardware geheime Schlüsselanteile über manipulierte Noncen in öffentlichen Signaturen ausspielt. Das Protokoll erzwingt deterministische, überprüfbare Noncen-Erzeugung mittels Commit-Reveal-Mechanismus des Koordinators.
Fazit
Der Coldcard-Entropie-Fehler von 2026 zeigt, dass ein einzelner fehlerhafter Zufallsbeitrag das gesamte Bitcoin-Vermögen gefährden kann. FROST adressiert dieses Problem durch verteilte Schlüsselgenerierung, standardisierte Sicherheit (RFC 9591) und signifikante Effizienzgewinne. Frostsnap setzt diese Technologie praxisnah um, bietet Open-Source-Transparenz und Anti-Klepto-Schutz, reduziert dabei jedoch den Verwaltungsaufwand nicht vollständig, da ein interaktives Protokoll und ein gebundenes Ökosystem neue Herausforderungen mit sich bringen. Für Nutzer mit langfristigem, bedeutendem Vermögen kann ein 2-von-3-FROST-Setup, wie von Frostsnap bereitgestellt, die Risiken eines Single-Point-of-Failure deutlich senken und gleichzeitig Transaktionsgebühren um fast die Hälfte reduzieren – ein überzeugender Kompromiss zwischen Sicherheit, Kosten und Nutzerfreundlichkeit.